

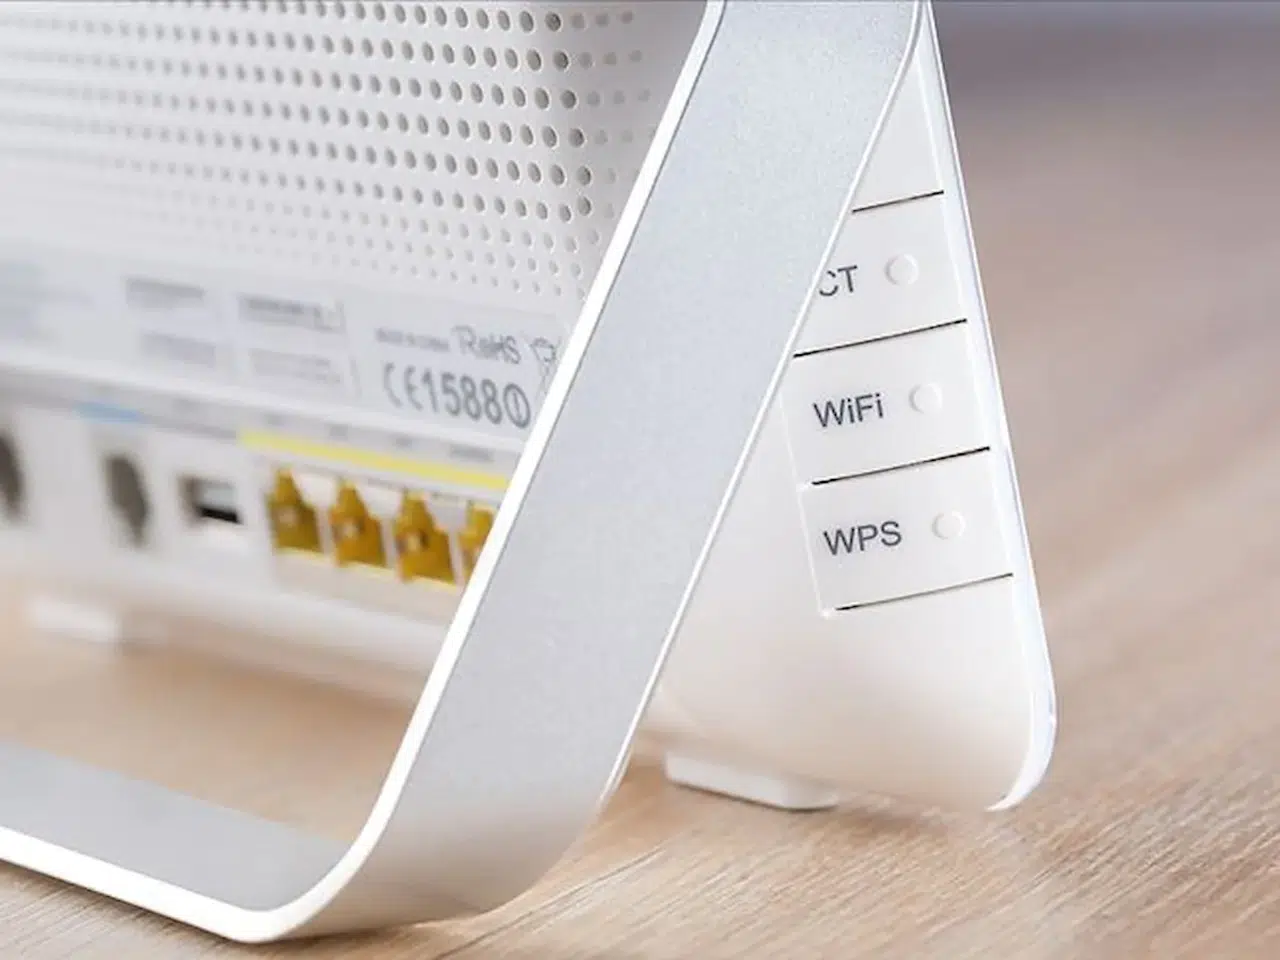
ASUS, belirli yönlendirici modellerinde tespit edilen üç yüksek önem dereceli güvenlik açığı için acil bir güncelleme yayımladı. Bu güncelleme, kullanıcıların ağ güvenliğini sağlamak adına kritik bir öneme sahip. Şirket, etkilenen modellerin listesini paylaşmamış olsa da, kullanıcıların en güncel aygıt yazılımını yüklemeleri gerektiğini vurguladı.
Güvenlik Açıkları Neleri Kapsıyor?
Açıklardan biri, belirli koşullar altında aynı ağ segmentindeki bir saldırganın kimlik doğrulaması yapmadan yöneticinin erişimini elde etmesine olanak tanıyor. Bu durum, ağ güvenliğini ciddi şekilde tehdit edebilir. Kullanıcıların bu tür güvenlik açıklarından korunabilmesi için güncellemeleri zamanında yapmaları önemlidir.
Diğer iki açık ise CVE-2026-75779 ve CVE-2026-93489 kodlarıyla kaydedilmiştir. ASUS’a göre, CVE-2026-75779’dan yararlanılması için kullanıcı etkileşimi gerekmektedir; ancak saldırganın sistemde bir hesabının veya yetkisinin bulunması gerekmemektedir. CVE-2026-93489 ise kimliği doğrulanmamış bir saldırgan tarafından kullanıcı etkileşimi olmadan kullanılabilmektedir.
Güncelleme Yapamayanlar İçin Öneriler
ASUS, güncellemeyi hemen yükleyemeyen kullanıcılara WAN üzerinden uzaktan erişimi devre dışı bırakmalarını öneriyor. Bu durum, ağın güvenliğini artırmak açısından önemli bir adım olarak değerlendirilmektedir. Kullanıcıların yönlendirici yönetimi ve Wi-Fi ağı için en az 10 karakterden oluşan güçlü ve benzersiz parolalar belirlemeleri tavsiye edilmektedir.
Ayrıca, ağa yalnızca güvenilir cihazların bağlanmasına izin verilmesi de önerilen diğer bir güvenlik önlemidir. Şirket, yönlendirici ayarlarının gözden geçirilmesini, bilinmeyen bağlı cihazların veya yardımcı uygulamalara ait girişlerin kaldırılmasını ve güncelleme yüklendikten sonra cihazın yeniden başlatılmasını önermektedir.
ASUS'un Açıklamaları ve Kullanıcıların Dikkat Etmesi Gerekenler
ASUS, açıkların teknik ayrıntılarını ve etkilenen yönlendirici modellerinin listesini paylaşmamıştır. Bu durum, kullanıcıların kendi cihazlarını kontrol etmeleri ve gerekli önlemleri almaları açısından önem taşımaktadır. İnternet kullanıcılarının, bu tür güvenlik açıklarına karşı dikkatli olmaları ve güncellemeleri zamanında yapmaları, ağ güvenliğini sağlamak adına kritik bir gereklilik olarak öne çıkmaktadır.
www.sozcu.com.tr internet sitesinde yayınlanan yazı, haber ve fotoğrafların her türlü telif hakkı Mega Ajans ve Rek.
Tic.
A.Ş.'ye aittir.
İzin alınmadan, kaynak gösterilerek dahi iktibas edilemez.